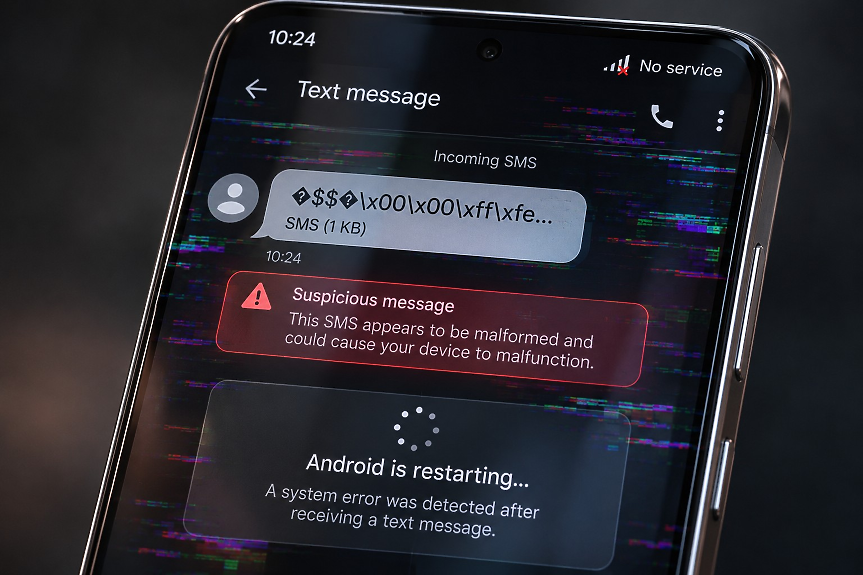
Един специално подготвен SMS е достатъчен, за да срине част от Android телефоните, без собственикът им да натиска линк, да отваря съобщението или изобщо да разбере какво го е причинило.
Уязвимостта, известна като "SMS of Death" и следена като CVE-2026-58882, засяга телефонната подсистема на Android. Изследователят Марк Блашчик публикува на 29 октомври техническо описание и работеща демонстрация на атаката, след като по думите му е сигнализирал Google още през май.
Проблемът е от типа zero-click - не се изисква никакво действие от страна на жертвата.

Нападателят изпраща неправилно оформено WAP Push съобщение. Android го обработва още преди то да достигне до обикновената SMS кутия. Грешка при обработката на част от заглавната информация може да срине процеса com.android.phone, който управлява мобилната свързаност на устройството.
Резултатът е временно прекъсване на клетъчната мрежа и прекратяване на текущите телефонни разговори. Според тестовете на изследователя това може да засегне и активни спешни повиквания.
Самото злонамерено съобщение не се появява в стандартната входяща кутия, което прави причината за проблема трудно забележима за потребителя.
При единичен SMS телефонът обикновено възстановява връзката след срива. По-сериозен проблем възниква, ако съобщението бъде изпращано многократно или остане в опашката за обработка.
При тестове с по-стари устройства поредица от подобни съобщения е довела до непрекъснати сривове и рестартирания. В един от описаните случаи Android 12 телефон е стигнал до състояние, при което нормалното му използване е било практически невъзможно.
Важно уточнение е, че засега няма данни уязвимостта да позволява кражба на данни, дистанционно изпълнение на код или поемане на контрол над телефона. Това е атака от типа denial-of-service - целта е устройството или конкретна негова функция да бъдат направени временно неизползваеми.
Няма и потвърдени данни "SMS of Death" да е използван в реални атаки извън публикуваните тестове и демонстрации.
Google първо не видяла проблем със сигурността
Историята има и необичаен обрат.
Според Блашчик той е уведомил Google за проблема на 5 май, но сигналът му първоначално е бил определен като такъв, който не представлява уязвимост в сигурността.
В същото време данните в Android Open Source Project показват, че инженерите на Google са подготвили промяна за отстраняване на проблема още на 15 юни. Тя кара Android да обработи грешката, вместо телефонният процес да се срива многократно, и премахва проблемното съобщение от системната опашка.
Това създава известно объркване около реакцията на компанията - публично описаният от изследователя отговор не съвпада с факта, че междувременно е разработена корекция.
Google към момента не е дала подробно публично обяснение за разминаването.
Кои телефони са засегнати?
Изследователят съобщава, че е възпроизвел проблема на устройства с Android от версия 12 до 16, включително модели Pixel и Samsung Galaxy.
По негови данни корекцията е включена за Android 14, 15, 16 и 17 с актуализациите от октомври 2026 г.
Тук обаче има важна подробност: CVE-2026-58882 не присъства изрично в публичния Android Security Bulletin за октомври. GrapheneOS твърди, че поправката е била предоставена на производителите по-рано и че самата уязвимост трябва да бъде описана официално в ноемврийския бюлетин.
Това означава, че наличието на защита зависи и от производителя на конкретния телефон и от това дали той вече е разпространил съответната актуализация.
По-неприятна е ситуацията с Android 12 и 13. Според наличната информация тези версии не са получили същата корекция чрез октомврийския пакет, а много устройства с тях вече са извън активния период на поддръжка.
За потребителите няма специална настройка, която надеждно да изключи проблема. Най-сигурната мярка е инсталирането на последната налична системна и защитна актуализация за телефона. Ако устройството вече не получава такива обновявания, уязвимостта е още един аргумент да се провери дали моделът все още е в официален период на софтуерна поддръжка.
Още по темата
- Китайски хакери впрегнаха AI агенти срещу над 200 организации за 11 дни
- Най-голямата криптокражба в историята: хакери източиха 6,3 млрд. долара от Binance
- Google показа Genie 4: AI светове, в които можеш да влезеш и да ги променяш в движение
- Google отвори врата данни от Gmail и Photos да влияят на рекламите
Подкрепете ни
Уважаеми читатели, вие сте тук и днес, за да научите новините от България и света, и да прочетете актуални анализи и коментари от „Клуб Z“. Ние се обръщаме към вас с молба – имаме нужда от вашата подкрепа, за да продължим. Вече години вие, читателите ни в 97 държави на всички континенти по света, отваряте всеки ден страницата ни в интернет в търсене на истинска, независима и качествена журналистика. Вие можете да допринесете за нашия стремеж към истината, неприкривана от финансови зависимости. Можете да помогнете единственият поръчител на съдържание да сте вие – читателите.
Подкрепете ни